AI đang giúp các cuộc tấn công mạng diễn ra nhanh hơn và ở quy mô lớn hơn. Trong khi đó, nhiều hoạt động của SOC vẫn phụ thuộc vào con người để phân loại cảnh báo, kết nối dữ liệu, điều tra và ra quyết định. Khoảng cách giữa tốc độ tấn công và […]
AI đang giúp các cuộc tấn công mạng diễn ra nhanh hơn và ở quy mô lớn hơn. Trong khi đó, nhiều hoạt động của SOC vẫn phụ thuộc vào con người để phân loại cảnh báo, kết nối dữ liệu, điều tra và ra quyết định. Khoảng cách giữa tốc độ tấn công và tốc độ phòng thủ đang trở thành một thách thức mới đối với doanh nghiệp.
Một cảnh báo đăng nhập bất thường xuất hiện lúc 2 giờ sáng.
Để xác định đây là cảnh báo nhầm hay dấu hiệu của một cuộc tấn công, chuyên gia SOC có thể phải kiểm tra tài khoản liên quan, thiết bị truy cập, địa chỉ IP, lịch sử đăng nhập, hoạt động trên thiết bị đầu cuối (endpoint), kết nối mạng và dữ liệu Threat Intelligence. Những tín hiệu nằm rải rác trên nhiều hệ thống phải được kết nối để trả lời một câu hỏi tưởng như đơn giản: Điều gì thực sự đang xảy ra?
Đó là cách nhiều SOC vẫn vận hành:
Cảnh báo (Alert) → Phân loại ban đầu (Triage) → Đối chiếu, liên kết dữ liệu (Correlation) → Điều tra (Investigation) → Ra quyết định (Decision) → Ứng phó (Response).
Nhưng khi AI bắt đầu tăng tốc phía tấn công, thời gian dành cho chuỗi công việc này ngày càng bị thu hẹp.
Khi attacker được AI “tăng tốc”
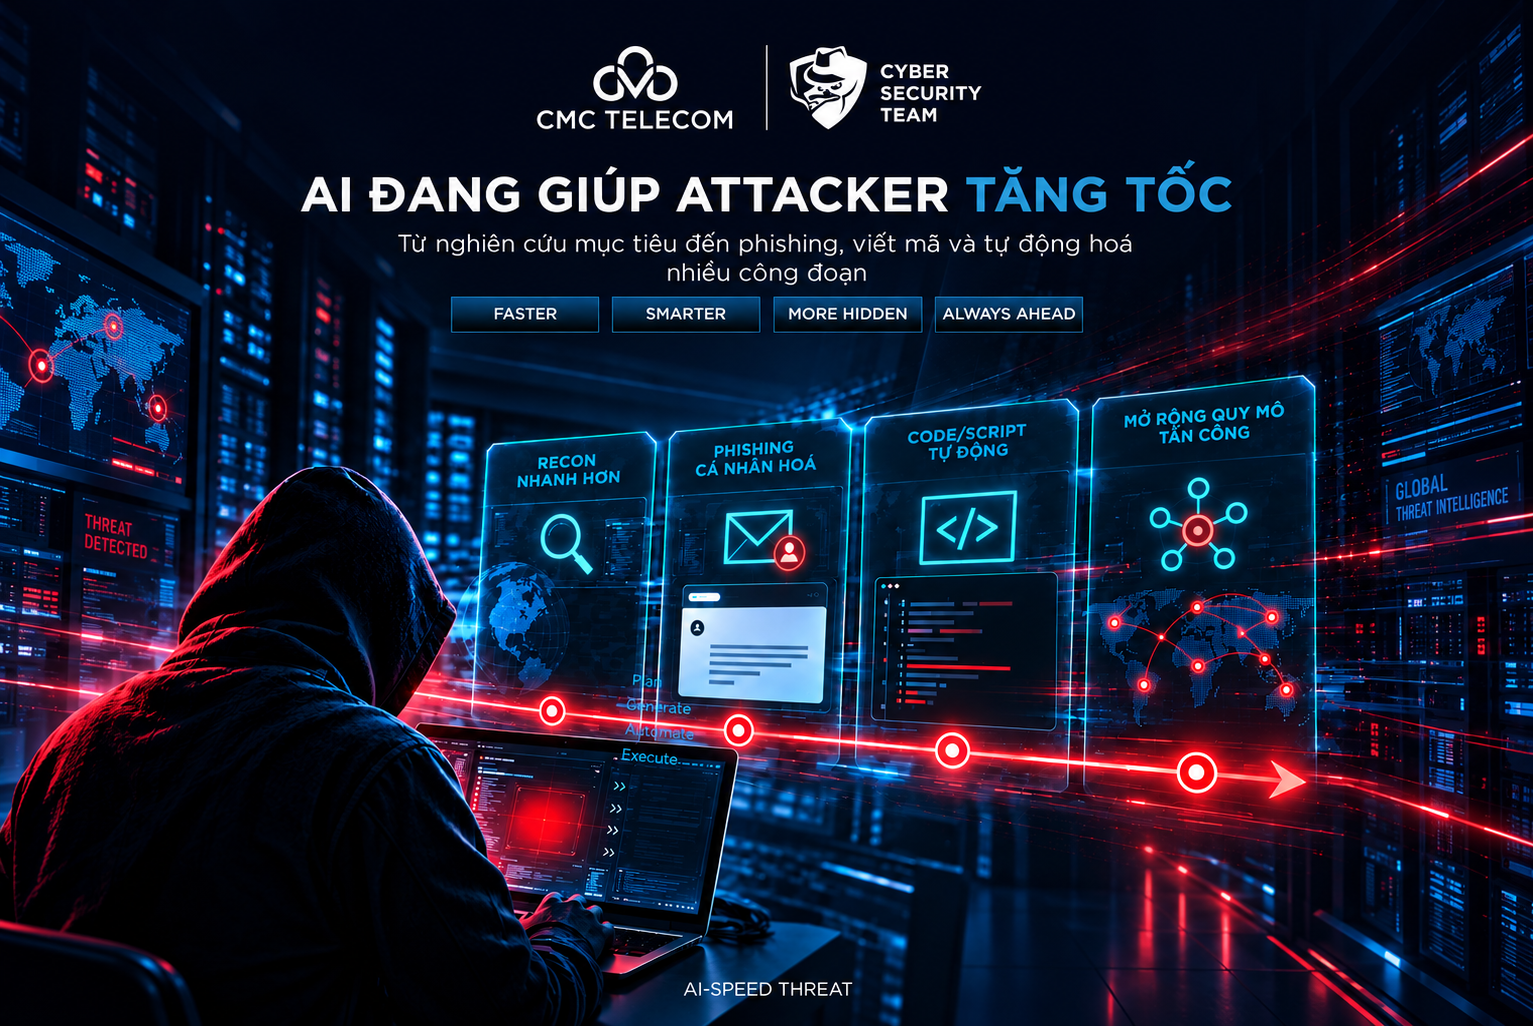
AI không nhất thiết phải tạo ra một phương thức tấn công hoàn toàn mới để làm thay đổi cán cân an ninh mạng.
Microsoft Threat Intelligence đã ghi nhận các tác nhân đe dọa sử dụng AI trong nhiều công đoạn như nghiên cứu mục tiêu, tạo nội dung lừa đảo qua email (phishing), viết và chỉnh sửa mã, xử lý dữ liệu hay hỗ trợ xây dựng hạ tầng. Điều đáng chú ý là AI có thể giúp những hoạt động vốn cần nhiều thời gian và kỹ năng trở nên nhanh hơn, dễ mở rộng hơn.
Google Threat Intelligence cũng ghi nhận sự dịch chuyển từ việc sử dụng AI cho những tác vụ đơn lẻ sang đưa AI sâu hơn vào quy trình hoạt động của kẻ tấn công.
Khi đó, lợi thế mới của kẻ tấn công không chỉ nằm ở mức độ tinh vi, mà còn ở tốc độ và quy mô.
Một tài khoản bị chiếm quyền có thể nhanh chóng trở thành điểm xuất phát cho thâm nhập và di chuyển ngang trong hệ thống (lateral movement). Một endpoint bị xâm nhập có thể mở đường tới những tài sản quan trọng khác. Trong khoảng thời gian SOC đang thu thập ngữ cảnh (context) và xác định chuyện gì xảy ra, kẻ tấn công (attacker) có thể đã thực hiện bước tiếp theo.
SOC không thiếu dữ liệu, SOC thiếu thời gian
Theo các chuyên gia bảo mật của CMC Telecom, các doanh nghiệp ngày nay sở hữu ngày càng nhiều công cụ bảo mật: Firewall, WAF, EDR/XDR, SIEM, hệ thống bảo vệ Cloud, Identity Security, Threat Intelligence…
Nhưng nhiều công cụ hơn cũng đồng nghĩa với nhiều dữ liệu giám sát và cảnh báo hơn.
Một sự cố thực tế có thể để lại những dấu vết riêng biệt trên email, identity, endpoint, network và cloud. Nếu các tín hiệu này được nhìn như những cảnh báo độc lập, chuyên gia SOC phải tự tìm mối liên hệ giữa chúng để xây dựng lại toàn bộ diễn biến của cuộc tấn công.
Đây chính là một trong những “nút thắt cổ chai” của SOC truyền thống.
Máy có thể tạo ra hàng nghìn tín hiệu trong thời gian rất ngắn, nhưng khả năng đọc, kiểm tra, xác minh và đưa ra quyết định của con người không thể tăng theo cùng một tỷ lệ.
Vấn đề vì thế không đơn giản được giải quyết bằng việc bổ sung thêm công cụ hay tạo thêm cảnh báo.
SOC cần biến nhiều dữ liệu hơn thành context nhanh hơn.
Khoảng cách mới: Attack Speed và Response Speed
Khi phía tấn công sử dụng AI để tăng tốc, một khoảng cách mới bắt đầu trở nên đáng chú ý:
Tốc độ tấn công (Attack Speed) > Tốc độ phản ứng (Response Speed).
Có thể gọi đó là Security Speed Gap – khoảng cách giữa tốc độ một cuộc tấn công có thể diễn tiến và tốc độ phía phòng thủ có thể phát hiện, hiểu và phản ứng.
Trong mô hình SOC truyền thống, chuyên gia phân tích thường phải dành đáng kể thời gian cho những công việc lặp lại: thu thập dữ liệu, kiểm tra cảnh báo, tra cứu thông tin tình báo mối đe dọa, đối chiếu các sự kiện và xây dựng dòng thời gian.
Đây cũng chính là những công việc AI và automation có khả năng hỗ trợ ở quy mô lớn.
AI có thể giúp SOC kết nối các tín hiệu liên quan, bổ sung bối cảnh, xác định mức độ nghiêm trọng và ưu tiên xử lý các sự cố có nguy cơ cao, hỗ trợ phân loại cảnh báo, đồng thời xây dựng bức tranh ban đầu về cuộc tấn công trước khi chuyên gia đi sâu vào điều tra. Tuy nhiên, theo các chuyên gia bảo mật của CMC Telecom, giá trị của AI không nằm ở việc thay thế hoàn toàn con người, mà ở khả năng giúp đội ngũ SOC rút ngắn thời gian xử lý, tập trung vào những sự cố phức tạp và đưa ra quyết định chính xác hơn dựa trên đầy đủ ngữ cảnh.Điều đó không có nghĩa AI sẽ thay thế chuyên gia SOC.
Những quyết định liên quan tới rủi ro kinh doanh, những tình huống chưa rõ ràng hay các hành động có thể ảnh hưởng lớn tới hệ thống vẫn cần chuyên môn, phán đoán và trách nhiệm quyết định của con người.
Nhưng vai trò của con người có thể thay đổi: từ dành phần lớn thời gian tìm kiếm và kết nối dữ liệu sang xác minh, đưa ra quyết định và xử lý những vấn đề phức tạp hơn.
SOC cũng phải tiến hóa
Trong nhiều năm, câu hỏi quan trọng của SOC là:
“Chúng ta có phát hiện được cuộc tấn công hay không?”
Trong kỷ nguyên AI, một câu hỏi khác đang trở nên không kém phần quan trọng:
“Chúng ta có thể hiểu và phản ứng trước khi kẻ tấn công thực hiện bước tiếp theo hay không?”
Khi các cuộc tấn công được hỗ trợ bởi AI (AI-powered attack) đưa phía tấn công tiến gần hơn tới tốc độ máy, SOC cũng phải tiến hóa từ mô hình phụ thuộc nhiều vào xử lý thủ công sang sự kết hợp giữa Con người (Human) + AI + Tự động hóa (Automation).
Cuộc đua tiếp theo của an ninh mạng vì thế có thể không chỉ là ai nhìn thấy attacker trước.
Mà là ai có thể hiểu và hành động nhanh hơn.
(Theo CMC Telecom Security HUB)