AI có thể phân tích dữ liệu, nền tảng bảo mật có thể phát hiện bất thường và tự động hóa có thể rút ngắn nhiều thao tác. Nhưng khi một cuộc tấn công thực sự xảy ra, doanh nghiệp vẫn cần chuyên gia để trả lời những câu hỏi quan trọng nhất: Rủi ro […]
AI có thể phân tích dữ liệu, nền tảng bảo mật có thể phát hiện bất thường và tự động hóa có thể rút ngắn nhiều thao tác. Nhưng khi một cuộc tấn công thực sự xảy ra, doanh nghiệp vẫn cần chuyên gia để trả lời những câu hỏi quan trọng nhất: Rủi ro nghiêm trọng đến đâu, cần xử lý điều gì trước và hành động thế nào để hạn chế thiệt hại?
Sự phát triển của công nghệ đang thay đổi cách doanh nghiệp vận hành an ninh mạng. Các nền tảng bảo mật ngày nay có thể thu thập lượng lớn dữ liệu từ mạng, thiết bị đầu cuối, Cloud, ứng dụng và danh tính người dùng; đồng thời ứng dụng AI để phát hiện những dấu hiệu bất thường mà con người khó có thể xử lý thủ công ở quy mô lớn.
Tuy nhiên, phát hiện một dấu hiệu bất thường và xử lý một cuộc tấn công là hai bài toán khác nhau.
Một tài khoản đăng nhập bất thường, một máy chủ kết nối tới địa chỉ IP độc hại hay một ứng dụng đột ngột tạo lưu lượng lớn có thể là những tín hiệu đáng chú ý. Công nghệ có thể phát hiện chúng, nhưng để xác định đây là sự cố độc lập hay các mắt xích trong cùng một cuộc tấn công, đội ngũ bảo mật vẫn cần điều tra và đặt chúng trong đúng ngữ cảnh.
Khi công nghệ cần đi cùng chuyên gia
Theo Chuyên gia bảo mật CMC Telecom, một nền tảng tốt có thể giúp đội ngũ an ninh mạng nhìn thấy nhanh hơn, hiểu nhiều hơn và xác định tốt hơn những rủi ro cần ưu tiên. Nhưng khi chuyển từ phát hiện sang hành động, kinh nghiệm của chuyên gia vẫn giữ vai trò quan trọng.
Đội ngũ vận hành cần xác định tài sản nào đang bị ảnh hưởng, kẻ tấn công đã đi tới đâu, dữ liệu nào có nguy cơ bị xâm phạm và liệu việc cô lập một hệ thống có ảnh hưởng tới hoạt động kinh doanh hay không.
Trong nhiều trường hợp, phản ứng quá chậm có thể khiến phạm vi tấn công mở rộng. Ngược lại, một quyết định cô lập hoặc chặn hệ thống thiếu ngữ cảnh cũng có thể làm gián đoạn dịch vụ quan trọng.
Đó là lý do bài toán an ninh mạng không chỉ nằm ở công nghệ có phát hiện được hay không, mà còn ở ai đang vận hành công nghệ và quyết định điều gì sẽ xảy ra tiếp theo.
CCSP + CCSS: Nền tảng kết hợp với năng lực chuyên gia
CMC Telecom giải quyết hai lớp bài toán này thông qua sự kết hợp giữa CCSP – CMC Comprehensive Security Platform và CCSS – CMC Comprehensive Security Service.
CCSP đóng vai trò nền tảng công nghệ, kết nối các năng lực Cloud Security, SecOps và Risk Management. Dữ liệu từ nhiều lớp bảo mật được thu thập, tương quan và bổ sung thông tin về mối đe dọa, giúp đội ngũ vận hành hình thành góc nhìn thống nhất hơn về rủi ro.
Nếu CCSP giúp doanh nghiệp nhìn thấy – thấu hiểu – ưu tiên, CCSS đưa năng lực chuyên gia vào bước đánh giá – ứng phó – cải thiện.
Trong đó, nhóm dịch vụ chuyên sâu bao gồm tư vấn, đánh giá an toàn thông tin, Red Team, kiểm thử xâm nhập, đánh giá lỗ hổng, triển khai giải pháp, đào tạo và hỗ trợ tuân thủ. Nhóm dịch vụ bảo mật được quản lý tập trung vào vận hành liên tục như giám sát và phát hiện có quản lý (MDR 24/7), săn tìm mối đe dọa (Threat Hunting), tình báo mối đe dọa (Threat Intelligence) và ứng phó sự cố (Incident Response).
Hai lớp năng lực tạo thành một chu trình:
Nền tảng phát hiện và phân tích → Chuyên gia đánh giá và hành động → Kết quả tiếp tục làm giàu năng lực phòng thủ.
Đây là cách CMC Telecom hướng tới mô hình phòng thủ liên tục (Continuous Defense) thay vì chỉ phản ứng khi sự cố đã xảy ra.
Năng lực vận hành được ghi nhận tại châu Á – Thái Bình Dương
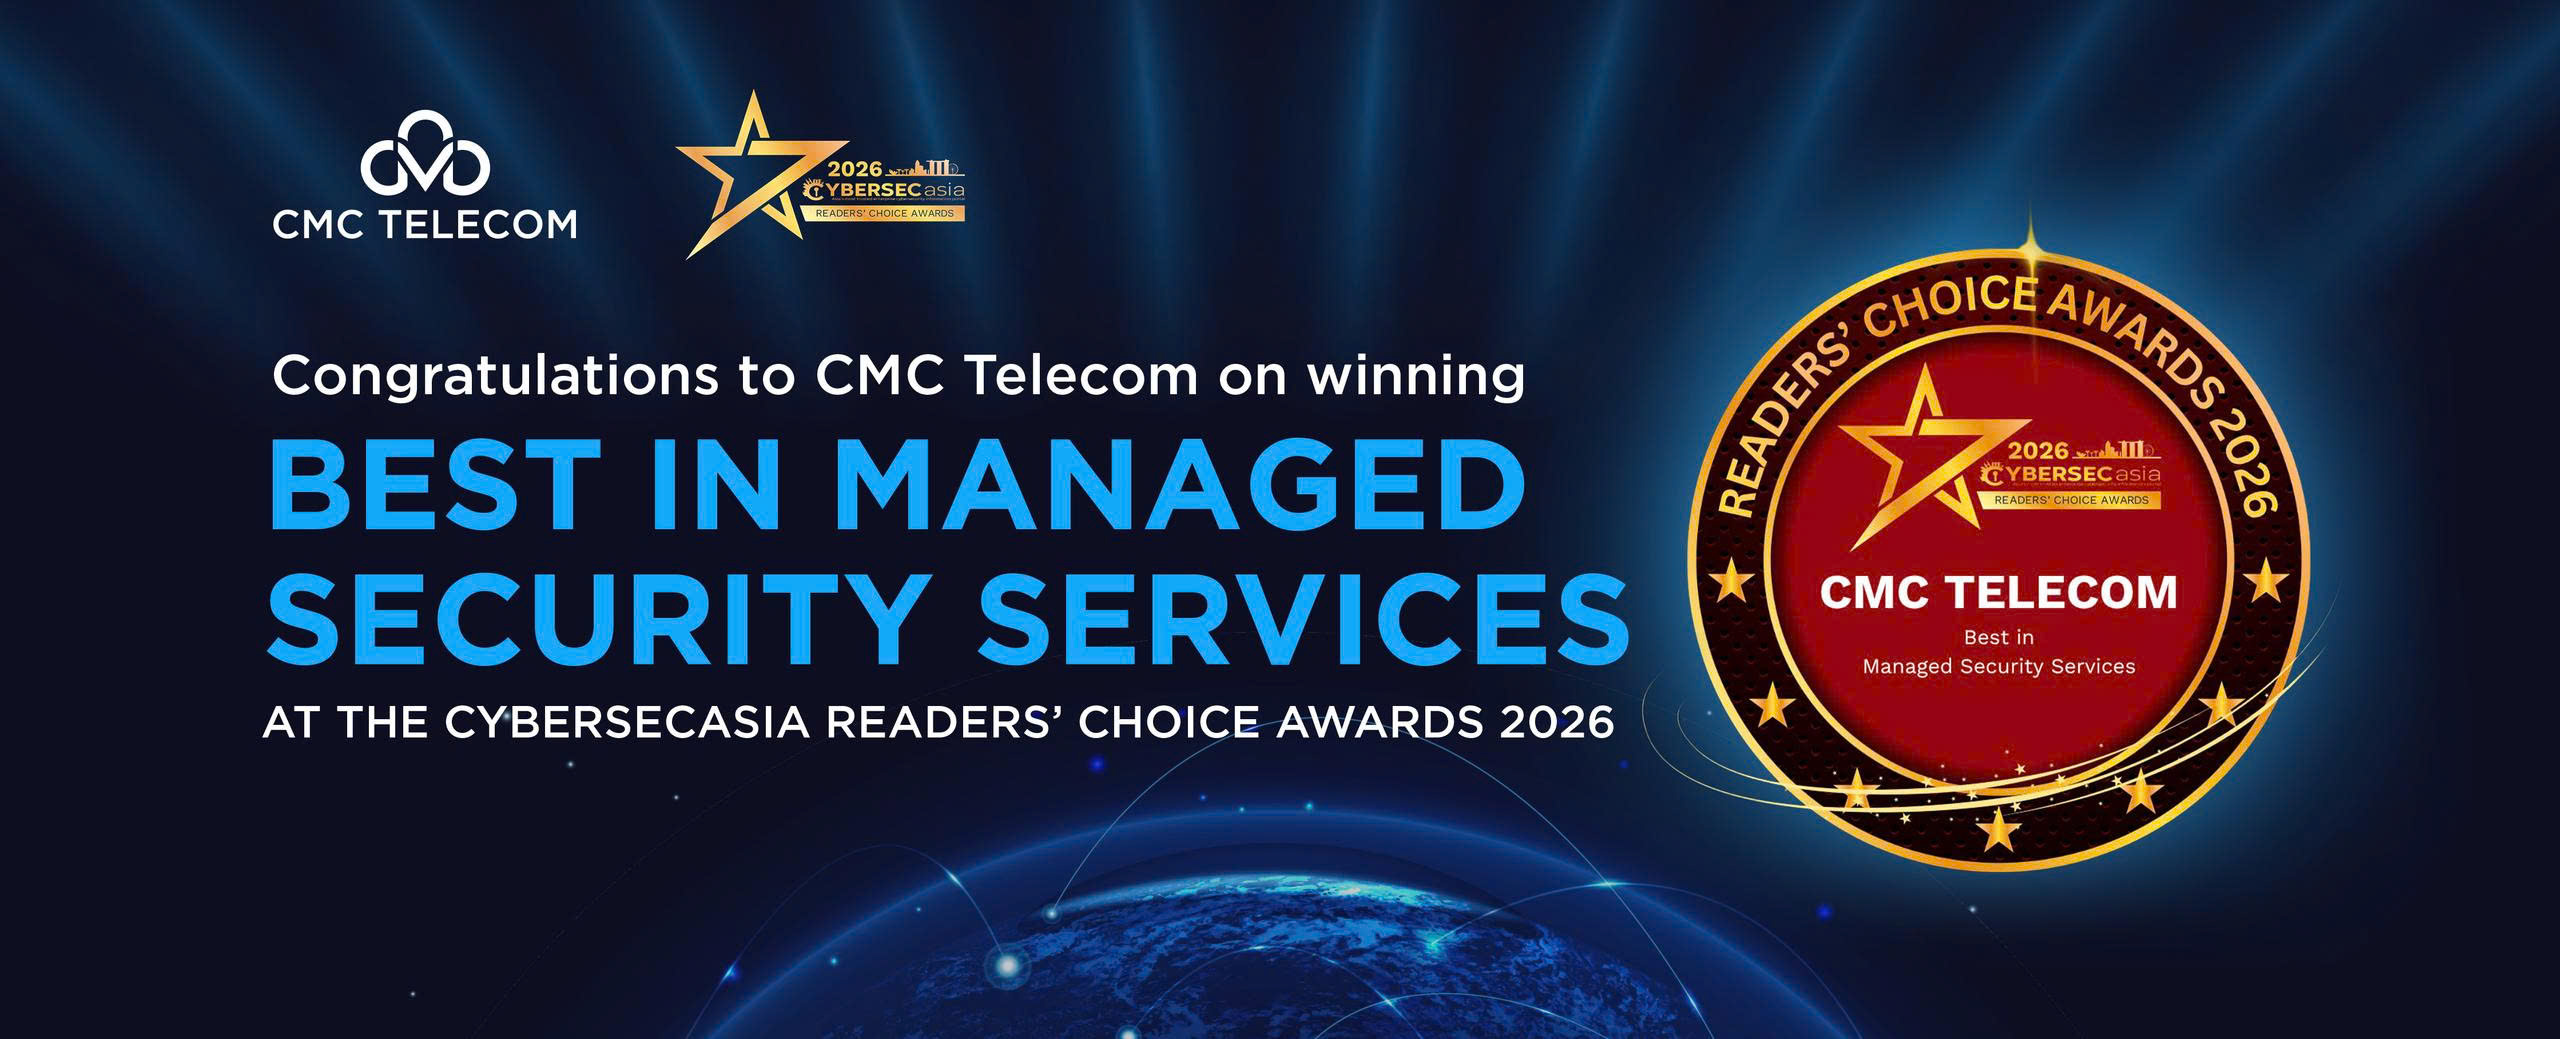
Đầu tháng 9/2026, năng lực này tiếp tục được ghi nhận khi CMC Telecom được vinh danh Best in Managed Security Services tại CybersecAsia Readers’ Choice Awards 2026.
Giải thưởng do độc giả CybersecAsia bình chọn, với cộng đồng tham gia gồm các CISO, lãnh đạo công nghệ và chuyên gia an ninh mạng tại các tổ chức sử dụng công nghệ trong khu vực châu Á – Thái Bình Dương. Ban tổ chức mô tả chương trình là giải thưởng ghi nhận các nhà cung cấp giải pháp và dịch vụ an ninh mạng tạo ra ảnh hưởng đối với các tổ chức trong khu vực.
Đáng chú ý, sự ghi nhận lần này tập trung vào Managed Security Services – dịch vụ bảo mật được quản lý, cũng chính là lớp năng lực biến công nghệ thành hoạt động giám sát và phòng thủ thực tế.
Trước đó, năng lực bảo mật của CMC Telecom cũng đã được ghi nhận ở nhiều khía cạnh, từ Security Platform, AI SecOps, MDR đến Pentest Team. Điều này phản ánh cách CMC Telecom xây dựng năng lực an ninh mạng không chỉ dựa trên một sản phẩm hay công nghệ riêng lẻ, mà trên sự kết hợp giữa nền tảng, dữ liệu, quy trình và đội ngũ chuyên gia.
Công nghệ càng mạnh, vai trò con người càng thay đổi
AI và tự động hóa sẽ tiếp tục đảm nhận nhiều tác vụ mà trước đây chuyên viên SOC phải thực hiện thủ công. Nhưng điều đó không đồng nghĩa vai trò của chuyên gia bảo mật giảm đi.
Ngược lại, con người sẽ tập trung nhiều hơn vào những nhiệm vụ đòi hỏi hiểu biết sâu về bối cảnh: điều tra các cuộc tấn công phức tạp, săn tìm những mối đe dọa chưa tạo cảnh báo rõ ràng, đánh giá ảnh hưởng tới hoạt động kinh doanh và đưa ra quyết định ứng phó.
Vì vậy, một hệ thống phòng thủ hiện đại không nên đặt Platform và Expertise ở hai phía.
CMC Telecom lựa chọn kết nối hai năng lực này:
CCSP – nền tảng để nhìn thấy, thấu hiểu và ưu tiên.
CCSS – chuyên gia để đánh giá, ứng phó và liên tục cải thiện.
Bởi trong an ninh mạng, giá trị cuối cùng không nằm ở việc hệ thống tạo ra bao nhiêu cảnh báo, mà ở khả năng biến đúng tín hiệu thành đúng hành động, vào đúng thời điểm.
> Theo dõi Fanpage CMC Telecom để update thêm những thông tin mới nhất.